


1월 고객지원 사칭·7월 콜드카드 펌웨어 결함 이어 공급망 공격까지
렛저 국내 공식 판매 채널 9개…판매자 확인 넘어 유통·검증 절차도 점검 대상
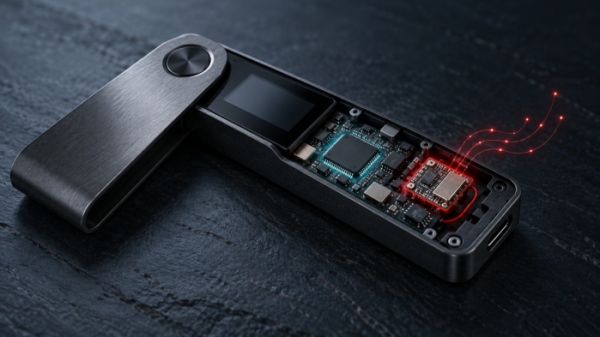
프랑스 하드웨어 지갑 업체 렛저(Ledger)의 공식 리셀러가 판매한 기기에서 복구 문구를 외부로 전송하는 악성 부품이 발견됐다. 온체인 분석상 관련 유출 규모는 약 1억200만 달러로 추정된다. 올해 1월 고객지원 사칭 사기와 7월 콜드카드(Coldcard) 펌웨어 사고까지 더하면 세 사건의 유출 추정액 합계는 약 5억 달러다.
하드웨어 지갑은 자산을 옮기는 데 필요한 개인키를 별도 기기에서 관리해 컴퓨터나 스마트폰의 악성코드에 노출될 위험을 줄이는 장치다. 세 사건에서는 이용자를 속이거나 키 생성 과정과 기기 유통 경로의 허점을 노리는 서로 다른 공격이 사용됐다.
렛저는 13일(현지시간) 자사 보안팀 Donjon의 분석을 토대로 동남아 공식 리셀러 크립토빌리스(CryptoBilis)가 판매한 기기에서 발견된 악성 부품의 작동 방식을 공개했다. 부품은 초기 설정 때 화면에 표시되는 24개 단어의 복구 문구를 읽고, 내장 eSIM과 LTE 통신으로 외부에 전송했다. 복구 문구를 확보한 공격자는 원래 기기를 소유하지 않아도 다른 기기에서 지갑을 복원해 자산을 옮길 수 있다.
렛저에 따르면 추가된 부품은 기존 보안칩(Secure Element)이나 운영체제를 변경하지 않았고, 거래나 서명도 변조하지 않았다. 문제는 정품 보안칩이 온전하게 남아 있으면 렛저의 정품 인증 기능인 ‘Genuine Check’로 이러한 물리적 개조를 탐지할 수 없다는 점이다. 렛저 공식 기술 문서도 정품 인증이 보안칩의 진위를 확인하는 기능이며, 기기의 물리적 유통 이력이나 추가된 감시용 부품까지 검증하지는 못한다고 안내한다.
블록체인 데이터 업체 비트쿼리는 12일 갱신한 분석에서 트론·비트코인·이더리움·솔라나·BNB체인·폴리곤 등 6개 체인의 324개 지갑에서 약 1억200만 달러가 유출된 것으로 추정했다. 기존 집계인 315개 지갑·9320만 달러에서 피해 추정치를 상향한 것이다. 지난 9일(UTC 기준) 트론 지갑 9개에서 발생한 약 880만 달러 규모의 USDT 유출을 추가로 확인해 반영했다.
비트쿼리는 공격 전 약 2주간 소액 테스트 전송이 있었고, 당일에는 트론 지갑 25개가 3초 안에 같은 승인 요청에 서명한 정황도 포착했다. 공격자는 탈취 자산 일부를 다른 자산으로 교환하거나 토네이도 캐시 등으로 이동시켰다. 테더는 관련 주소 20개에 있던 USDT 약 1000만 달러를 동결했다.
다만 집계된 지갑 수가 곧 피해자 수를 뜻하지는 않는다. 온체인 분석만으로 집계된 모든 지갑의 복구 문구가 악성 부품을 통해 유출됐는지까지 확인할 수도 없다. 렛저는 피해자 수와 전체 피해액을 아직 확인하지 않았으며, 지금까지 확인된 9일 자산 유출 사례는 크립토빌리스 판매 기기와 관련돼 있다고 밝혔다. 회사는 자사 시스템과 직접 판매 채널에는 영향이 확인되지 않았다는 입장이다.
렛저는 인도네시아·싱가포르·태국·필리핀·베트남·말레이시아·홍콩의 리셀러와 유통업체에 판매 중단을 요청했다. 독일 미디어마크트·자투르도 고객 기기에서 유사한 악성 부품이 발견됐다는 보고를 받은 뒤 렛저 제품 판매를 멈췄다. 렛저에 따르면 독일 사례에서는 자금 손실이 보고되지 않았다.
보안 연구팀 티바네 랩스(Tibane Labs)는 아마존 재팬의 중국 기반 제3자 판매자에게서 구매하고 말레이시아에서 배송받은 기기에서도 개조 부품을 확인했다. 다만 렛저는 다른 판매처에서 산 기기와 연결된 자산 유출은 확인하지 못했다고 설명했다. 경쟁사 트레저(Trezor)는 자사 기기가 침해됐다는 증거는 없다면서도, 예방 차원에서 일부 리셀러에 대한 신규 출하를 중단하고 2027년 1월 1일부터 해당 판매처의 공식 리셀러 지위를 종료하기로 했다.
이번 렛저 공급망 사건에 앞서 올해 1월에는 트레저 고객지원 사칭 사기, 7월에는 콜드카드 펌웨어 결함으로 자산 유출이 발생했다. 세 사건의 합계는 서로 다른 시점과 집계 방식으로 산출된 유출 추정액을 더한 수치다. 동결·회수분을 차감한 최종 순손실액이나 올해 전체 하드웨어 지갑 피해 통계와는 구분해야 한다.
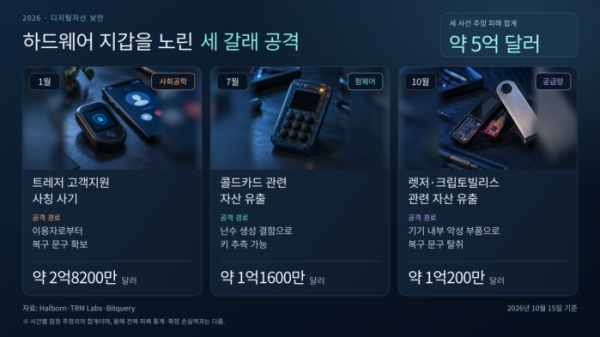
1월 사고에서는 이용자의 판단이 공격 대상이 됐다. 보안업체 할본(Halborn)에 따르면 공격자는 트레저 고객지원 담당자를 사칭해 한 이용자로부터 복구 문구를 받아낸 뒤 비트코인과 라이트코인 약 2억8200만 달러를 탈취했다. 기기의 취약점이 악용된 사건이 아니라, 이용자가 지갑 복원에 필요한 정보를 넘기면서 발생한 피해였다.
7월 콜드카드 사건은 키 생성 과정의 결함에서 시작됐다. TRM랩스는 2021년 3월 배포된 펌웨어 4.0.1의 오류로 일부 기기에서 하드웨어 난수 대신 약한 소프트웨어 난수가 사용됐다고 분석했다. 구형 기기에서는 키의 실질적인 보안 강도가 설계상 128비트에서 최소 40비트까지 떨어져, 공격자가 기기를 확보하지 않고도 가능한 키를 대입해 찾을 수 있었다는 설명이다.
TRM랩스가 8월 5일 보고서에서 인용한 갤럭시리서치의 당시 집계에 따르면, 7월 30일부터 이어진 공격으로 5200개가 넘는 주소에서 비트코인 약 1816개가 빠져나갔다. 당시 가치로 약 1억1600만 달러 규모다. 펌웨어 업데이트는 이후 생성할 지갑의 문제를 고칠 수 있지만, 취약한 난수로 이미 만들어진 복구 문구까지 안전하게 바꾸지는 못한다. 해당 지갑은 수정된 펌웨어가 적용된 정상 기기에서 새 복구 문구를 생성한 뒤 자산을 옮겨야 한다.
렛저가 발표한 동남아·홍콩 판매 중단 요청 대상에 한국은 포함되지 않았다. 15일 확인한 렛저 공식 리셀러 명단의 한국 항목에는 네이버 스마트스토어(ledgerkr), 게이즈샵, 쿠팡, CJ온스타일, 무신사, SSG, 크림, 롯데온, 11번가 등 9개 판매 채널이 올라 있다. 쿠팡 항목에는 공식 리셀러가 샤랩(Shalab)으로 별도 표기돼 있다.
이 명단이 해당 플랫폼에서 판매되는 모든 렛저 기기를 보증하는 것은 아니다. 렛저는 일부 지역에서 아마존·쇼피·라자다 등의 ‘공식 스토어’도 렛저 본사가 아닌 공식 리셀러가 운영한다고 안내한다. 구매할 때는 플랫폼 이름이나 상품명에 붙은 ‘공식’ 표시와 함께 실제 판매·운영 주체가 제조사 명단과 일치하는지 확인해야 한다.
렛저는 크립토빌리스에서 구매한 미설정 기기를 새로 설정하지 말고, 이미 사용했다면 새로운 기기에서 새 복구 문구를 생성해 자산을 옮기도록 안내했다. 기존 복구 문구가 유출됐다면 새 기기로 지갑을 복원해도 공격자의 접근 권한은 사라지지 않는다.
공식 판매처 확인은 구매 단계의 기본 절차지만, 이번 사건에서는 공식 리셀러가 판매한 기기 자체가 조사 대상이 됐다. 렛저는 누가 유통망의 어느 단계에서 기기를 개조했는지 조사하는 한편, 리셀러 관리와 물리적 변조 방지 체계를 재검토하고 있다고 밝혔다. 이용자의 복구 문구 관리와 함께 제조사·유통사의 입고·보관·반품·출고 과정에서 변조 위험을 어떻게 통제할지도 점검 과제로 남았다.